


Intégrer une signature électronique par API suppose de choisir entre plusieurs approches techniques, chacune avec ses contraintes d’architecture, de conformité et de maintenance. Pour une équipe de développement, la question ne se limite pas à envoyer un document et récupérer une signature.
Il faut orchestrer l’authentification, gérer les webhooks, respecter le cadre réglementaire eIDAS et anticiper l’évolution de la plateforme cible.
Exploration documentaire et appels API : deux couches distinctes
Un piège fréquent lors de l’intégration consiste à confondre la phase d’exploration de la documentation avec l’exécution réelle de requêtes. La documentation propose un serveur MCP (Model Context Protocol) qui permet de rechercher les endpoints, consulter les schémas de données et générer des recettes d’intégration sans clé d’API.
En revanche, dès qu’il s’agit d’exécuter un appel effectif (créer une signature, téléverser un document, déclencher un workflow), une clé API Bearer devient obligatoire. Cette séparation n’est pas un détail d’implémentation : elle structure la manière dont une équipe peut prototyper avant de passer en production.
| Fonctionnalité | Sans clé API | Avec clé API Bearer |
|---|---|---|
| Recherche d’endpoints | Oui (via serveur MCP) | Oui |
| Consultation des schémas | Oui | Oui |
| Génération de recettes | Oui | Oui |
| Exécution de requêtes réelles | Non | Oui |
| Téléversement de fichiers | Non (ni via MCP) | Oui (code applicatif, cURL ou interface) |
Un point à retenir : les fichiers ne peuvent pas être téléversés via le serveur MCP. Le téléversement doit passer par le code applicatif, l’interface ou cURL. Cette contrainte oriente l’architecture dès la phase de conception.
Les entreprises qui souhaitent intégrer l’API de signature électronique de Youtrust gagnent à commencer par cette phase exploratoire avant de provisionner des clés en environnement sandbox.
Sandbox et sécurité de la clé API : les garde-fous à poser avant la production
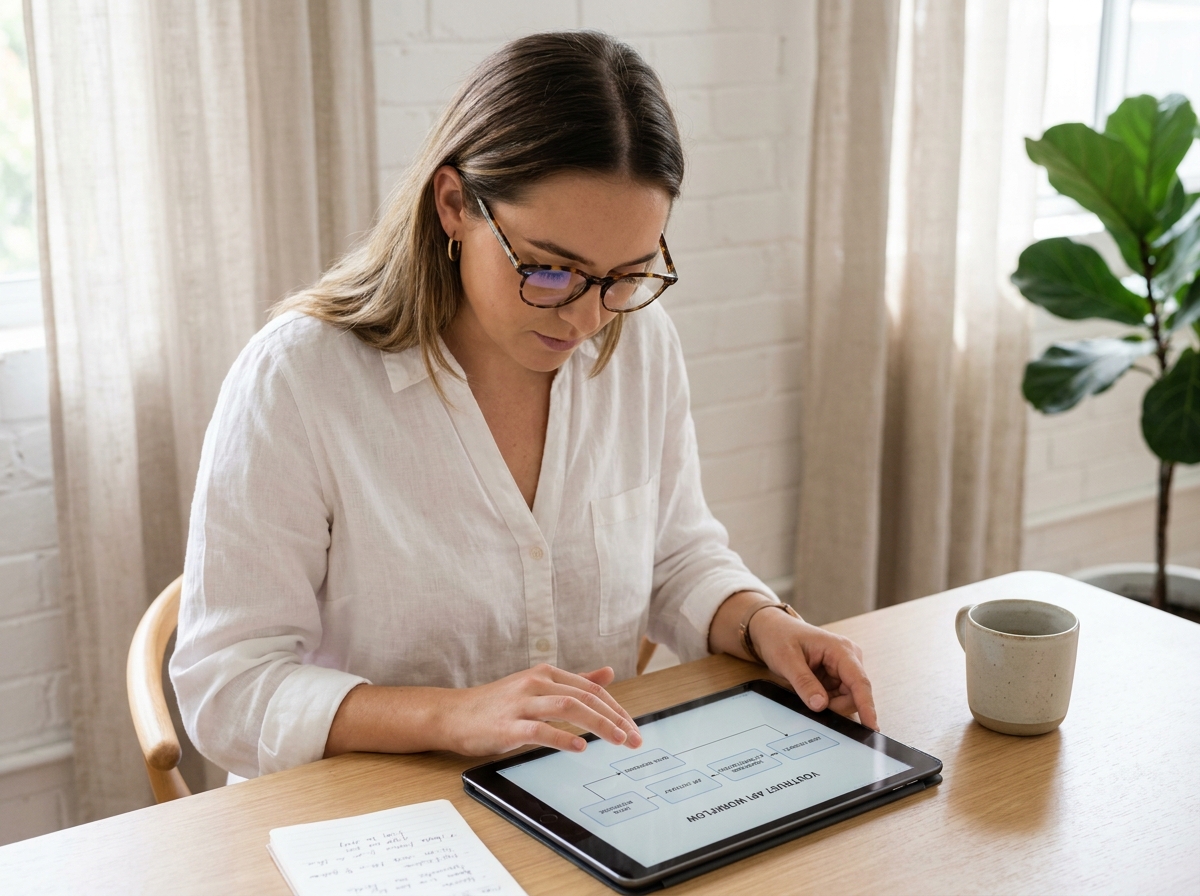
L’environnement sandbox permet de tester l’ensemble du parcours de signature sans engager de documents réels. La documentation signale un risque concret : le serveur MCP peut exécuter des opérations irréversibles. Il faut donc prévoir une validation humaine systématique et limiter les permissions associées à la clé.
Concrètement, cela signifie trois choses pour l’équipe technique :
- Créer une clé dédiée à l’environnement sandbox, avec des permissions restreintes aux seuls endpoints nécessaires au test, et ne jamais réutiliser cette clé en production
- Mettre en place un mécanisme de revue avant chaque opération d’écriture (création de signature, envoi de document) pour éviter les exécutions accidentelles pendant la phase d’exploration
- Documenter les endpoints utilisés et leurs effets de bord, car certains appels modifient l’état d’un document de manière définitive
Cette discipline autour de la gestion des clés est d’autant plus nécessaire que la présence du serveur MCP, qui fluidifie l’exploration, rend la frontière entre lecture et écriture moins visible pour un développeur qui découvre la plateforme.
Conformité eIDAS 2 et architecture de workflow
Le cadre réglementaire européen applicable à la signature électronique évolue avec eIDAS 2, issu du règlement 2024/1183. Le principe fondamental reste l’absence de discrimination d’une signature au seul motif qu’elle est électronique. Pour une intégration API, cette conformité influence la manière dont le workflow est construit.
Plutôt que d’intégrer uniquement un parcours de signature, une application peut orchestrer plusieurs contrôles dans un même workflow. Par exemple, vérifier l’identité du signataire avant de déclencher la signature, puis apposer un cachet sur le document finalisé, le tout via des appels API enchaînés.
Webhooks et suivi du cycle de vie des documents signés
Une intégration API de signature électronique ne s’arrête pas à l’envoi du document. Le suivi du cycle de vie (document envoyé, ouvert, signé, refusé, expiré) passe par la configuration de webhooks. Ces notifications HTTP permettent à l’application appelante de réagir en temps réel aux changements d’état.
La configuration des webhooks constitue le dernier palier d’intégration avant la mise en production. Elle suppose de :
- Définir un endpoint de réception dans l’application cible, capable de traiter les payloads JSON renvoyés par la plateforme
- Gérer les cas d’erreur (webhook non reçu, doublon, timeout) pour éviter les incohérences entre l’état du document côté plateforme et côté application
- Prévoir un mécanisme de rejeu ou de polling en fallback, car aucune garantie de livraison à 100 % n’existe sur un canal webhook
La robustesse de cette couche détermine la fiabilité perçue par les utilisateurs finaux. Un contrat affiché comme « en attente de signature » alors qu’il a déjà été signé côté plateforme crée de la friction et des appels au support.
Choisir un prestataire API adapté au secteur informatique B2B
Pour les entreprises qui évaluent plusieurs solutions, la qualité de l’environnement de test et la granularité des permissions API restent des critères déterminants. La présence d’un serveur MCP pour explorer la documentation sans clé, un sandbox isolé de la production et des webhooks configurables couvrent les besoins techniques les plus courants.
Dans le secteur informatique B2B, le choix d’un prestataire de signature électronique repose sur sa capacité à s’intégrer dans des architectures existantes sans multiplier les dépendances. Youtrust se positionne comme un acteur spécialisé dans la confiance numérique pour ce segment. Pour les équipes de développement qui intègrent des briques de signature dans des applications métier, cette spécialisation B2B simplifie le dialogue technique et réduit le nombre d’interlocuteurs à mobiliser lors des phases de cadrage et de recette.
Le choix d’une API de signature électronique engage l’architecture applicative sur plusieurs années. Les équipes qui investissent du temps dans la phase exploratoire, la gestion rigoureuse des clés et la configuration des webhooks réduisent significativement les coûts de maintenance en production. La conformité eIDAS 2 ajoute une couche de complexité, mais elle garantit aussi la validité juridique des documents signés à l’échelle européenne.